Aktuelle PHP-Sicherheitslücken
Weitere Informationen
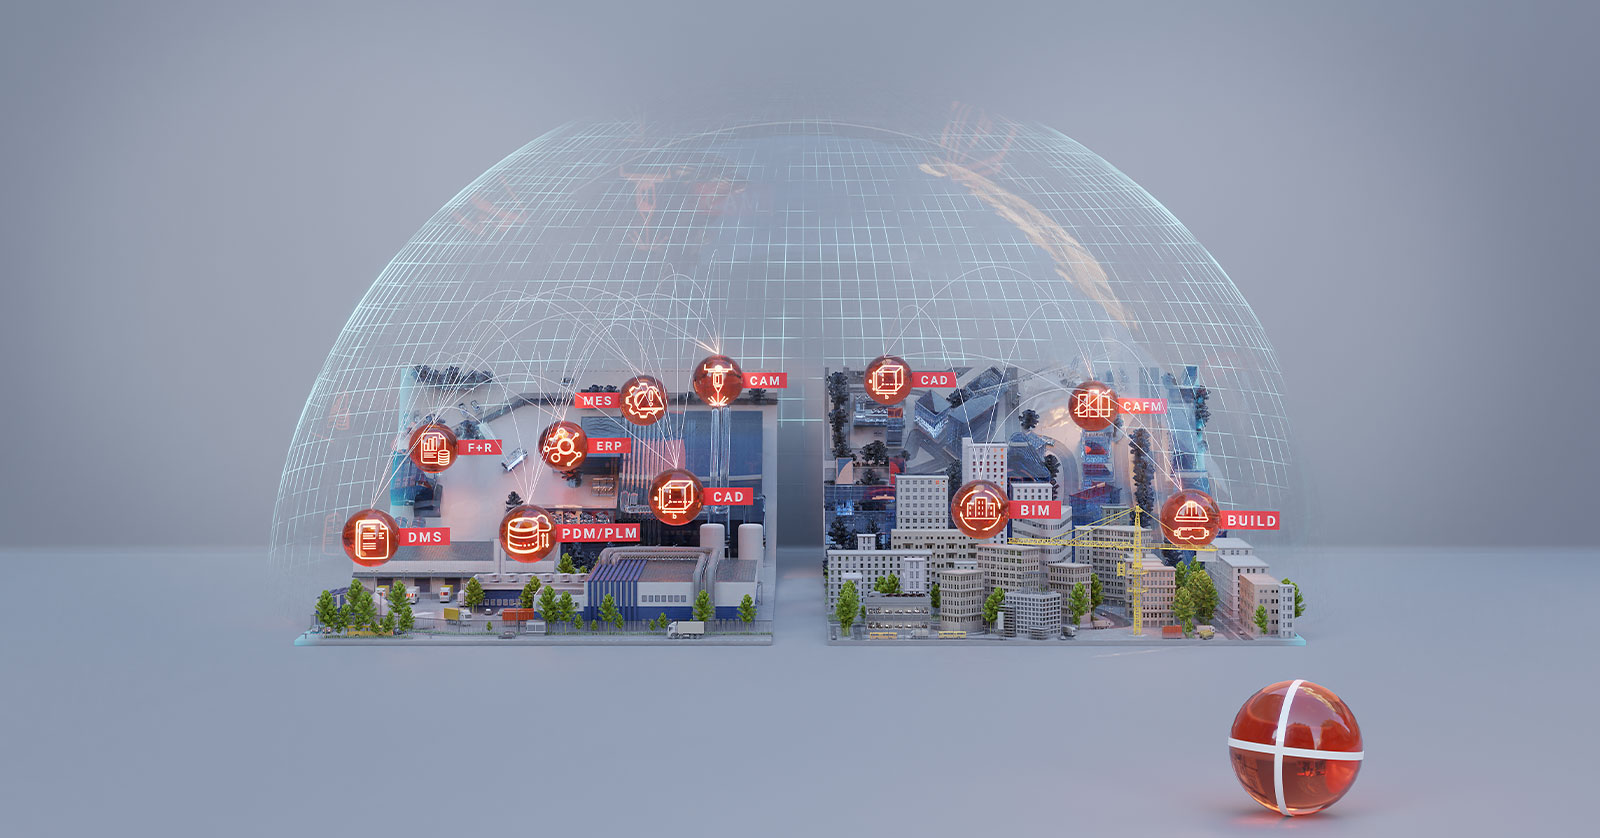
Aktuelle PHP-Sicherheitslücken: Wir prüfen und schützen Ihre Systeme
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken in PHP bekannt: CVE-2026-109618 und CVE-2026-109619, auch „PHP2Shell“ genannt. PHP ist die technische Grundlage vieler Webseiten und Webanwendungen, etwa von WordPress-Seiten, Webshops und Kundenportalen. Deshalb können auch Anwendungen betroffen sein, deren eigener Programmcode keine Fehler enthält.
Was wir für Sie tun
Seit Bekanntwerden der Sicherheitslücken prüfen wir alle Eigenprodukte und von uns betreuten Systeme auf betroffene PHP-Versionen. Wir installieren verfügbare Sicherheitsupdates mit höchster Priorität. Ist ein sofortiges Update nicht möglich, sichern wir die Systeme mit zusätzlichen Maßnahmen ab, beispielsweise durch eine vorübergehende Abschottung vom Netz. Während der Arbeiten kann es zu Wartungsfenstern oder kurzen Einschränkungen einzelner Dienste kommen. Wir bitten um Ihr Verständnis.
Für folgende Eigenprodukte und Partner-Lösungen können wir bereits Entwarnung geben:
- Unsere eigenen Websites und digitalen Services auf Basis unserer eigenen Plattform
- CAFM: SPARTACUS Facility Management®
- ERP: APplus
- NuPc0nnects & NuPTools, NuPAutomat
- PLM: PRO.FILE & APplusPLM
- DMS: d.3
- MES: NuPMES & APplusMES
- CAD/PDM: alle Autodesk-Produkte, die von uns vertrieben werden
- F&R: Diamant
Wir aktualisieren laufend die Liste, sobald die Prüfung erfolgreich abgeschlossen wurde, bzw. notwendige Updates vorgenommen wurden.
Was Sie selbst prüfen sollten
Systeme, die nicht von uns betreut werden, können wir nicht bewerten. Prüfen Sie deshalb zeitnah, ob in Ihrem Unternehmen weitere PHP-Anwendungen im Einsatz sind, zum Beispiel Webseiten, WordPress-Installationen, Webshops, Portale sowie Test-, Entwicklungs- oder Demo-Umgebungen. Fragen Sie bei Ihrem Hoster oder Anbieter nach, ob die Sicherheitsupdates bereits installiert wurden.
Bei Fragen oder Unterstützungsbedarf erreichen Sie unser Service-Team jederzeit im Kundenportal oder über unsere Support-Seite.
